
OpenSSLでオレオレ認証局を構築する方法:証明書作成から署名までの手順解説
# OpenSSLでオレオレ認証局を構築する方法:証明書作成から署名までの手順解説
この記事では、OpenSSLを使用して自前の認証局を構築する方法について詳しく説明します。オレオレ認証局の構築には、証明書を作成し、署名する必要があります。オレオレ認証局を構築することで、自社のサーバーやクライアントの認証を管理することができます。
OpenSSLを使用してオレオレ認証局を構築するメリットは、コストが低いことと、柔軟な設定が可能であることです。オレオレ認証局を構築することで、自社のシステムのセキュリティを向上させることができます。この記事では、OpenSSLを使用してオレオレ認証局を構築する手順を詳しく説明します。
オレオレ認証局を構築するには、まず秘密鍵を生成する必要があります。その後、自署証明書を作成し、署名する必要があります。この記事では、これらの手順を詳しく説明し、OpenSSLを使用してオレオレ認証局を構築する方法を紹介します。
オレオレ認証局の概要
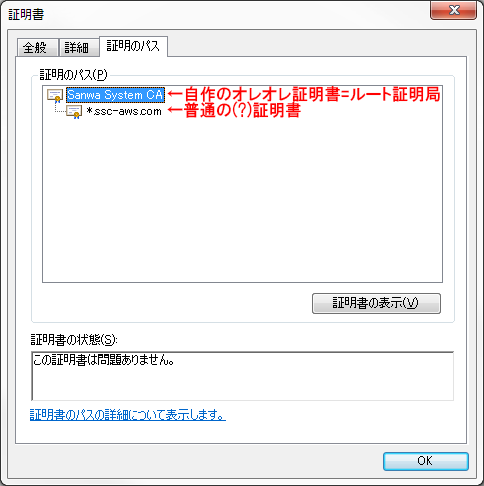
オレオレ認証局とは、自社内で使用する認証局のことです。オレオレ認証局を構築することで、自社のサーバーやクライアントの認証を管理することができます。オレオレ認証局は、自社内で使用するため、外部の認証局を使用する必要がありません。
オレオレ認証局を構築するには、OpenSSLを使用することができます。OpenSSLは、オープンソースの暗号化ライブラリであり、SSL/TLSの実装に使用されます。OpenSSLを使用してオレオレ認証局を構築するメリットは、コストが低いことと、柔軟な設定が可能であることです。
オレオレ認証局を構築するには、証明書を作成し、署名する必要があります。証明書は、サーバーやクライアントの認証に使用されます。署名は、証明書の正当性を保証するために行われます。以下では、OpenSSLを使用してオレオレ認証局を構築する方法について詳しく説明します。
オレオレ認証局を構築するための準備
オレオレ認証局を構築するには、OpenSSLを使用する必要があります。OpenSSLは、暗号化とデジタル証明書の管理に使用されるオープンソースのソフトウェアです。オレオレ認証局を構築するには、OpenSSLをインストールし、設定する必要があります。
オレオレ認証局を構築するための準備として、まずOpenSSLをインストールする必要があります。OpenSSLは、多くのLinuxディストリビューションに標準でインストールされていますが、インストールされていない場合は、パッケージマネージャーを使用してインストールすることができます。OpenSSLをインストールしたら、設定ファイルを編集して、オレオレ認証局の設定を完了する必要があります。
オレオレ認証局を構築するには、秘密鍵と自署証明書を作成する必要があります。秘密鍵は、サーバーとクライアントの認証に使用され、自署証明書は、オレオレ認証局の信頼性を保証するために使用されます。秘密鍵と自署証明書を作成するには、OpenSSLのコマンドラインツールを使用する必要があります。
秘密鍵の生成と証明書の作成
オレオレ認証局を構築するには、まず秘密鍵を生成する必要があります。秘密鍵は、サーバーとクライアントの認証に使用される証明書を作成するために使用されます。秘密鍵を生成するには、OpenSSLのgenrsaコマンドを使用します。# 秘密鍵の生成は、以下のコマンドを実行することで行うことができます。
openssl genrsa -out server.key 2048コマンドを実行すると、2048ビットの秘密鍵が生成され、server.keyファイルに保存されます。この秘密鍵は、後続の証明書作成に使用されます。
次に、自署証明書を作成する必要があります。自署証明書は、サーバーとクライアントの認証に使用される証明書です。自署証明書を作成するには、OpenSSLのreqコマンドを使用します。自署証明書を作成するには、以下のコマンドを実行します。
openssl req -new -x509 -days 365 -key server.key -out server.crtコマンドを実行すると、自署証明書が生成され、server.crtファイルに保存されます。この自署証明書は、後続の署名に使用されます。
証明書の署名と検証
証明書の署名と検証は、オレオレ認証局を構築する上で非常に重要なステップです。署名とは、認証局が証明書の内容を検証し、正当であることを保証することです。検証とは、証明書の内容が正当であることを確認することです。
オレオレ認証局を構築する場合、署名と検証は以下のように実行できます。まず、署名するために、# openssl x509 -req -days 365 -in server.csr -CA server.crt -CAkey server.key -CAcreateserial -out server.crt コマンドを実行します。このコマンドは、証明書の内容を検証し、署名するために使用されます。
次に、検証するために、# openssl verify -CAfile server.crt server.crt コマンドを実行します。このコマンドは、証明書の内容が正当であることを確認するために使用されます。署名と検証が正常に実行されれば、オレオレ認証局を構築することができます。
オレオレ認証局の構築手順のまとめ
オレオレ認証局を構築するには、まず秘密鍵を生成する必要があります。これは、OpenSSLのgenrsaコマンドを使用して行います。# 秘密鍵の生成は、認証局の根幹となるものであり、非常に重要です。秘密鍵を生成する際には、鍵の長さを指定する必要があります。一般的には、2048ビットの鍵長が推奨されています。
秘密鍵を生成したら、自署証明書を作成する必要があります。これは、OpenSSLのreqコマンドを使用して行います。自署証明書は、認証局の身元を証明するものであり、非常に重要です。自署証明書を作成する際には、証明書の有効期間を指定する必要があります。一般的には、365日の有効期間が推奨されています。
自署証明書を作成したら、署名する必要があります。これは、OpenSSLのx509コマンドを使用して行います。署名は、認証局の身元を確認するものであり、非常に重要です。署名する際には、証明書の有効期間を指定する必要があります。一般的には、365日の有効期間が推奨されています。
オレオレ認証局のメリットと活用方法
オレオレ認証局を構築することで、自社のサーバーやクライアントの認証を管理することができます。オレオレ認証局は、自社内でのみ使用されるため、外部の認証局を利用するよりもコストが低いというメリットがあります。また、オレオレ認証局を構築することで、自社の認証基盤を柔軟に設定することができます。
オレオレ認証局を活用することで、自社のシステムのセキュリティを向上させることができます。たとえば、自社のサーバーにアクセスするクライアントを認証することで、不正アクセスを防止することができます。また、自社のシステムに接続するデバイスを認証することで、デバイスの管理を容易にすることができます。
オレオレ認証局を構築するには、OpenSSLを使用することができます。OpenSSLは、オープンソースの暗号化ライブラリであり、認証局の構築に必要な機能を提供しています。OpenSSLを使用することで、オレオレ認証局を簡単に構築することができます。
まとめ
# OpenSSLでオレオレ認証局を構築する方法:証明書作成から署名までの手順解説
OpenSSLを使用して自前の認証局を構築する方法について詳しく説明します。オレオレ認証局の構築には、証明書を作成し、署名する必要があります。オレオレ認証局を構築することで、自社のサーバーやクライアントの認証を管理することができます。
OpenSSLを使用してオレオレ認証局を構築するメリットは、コストが低いことと、柔軟な設定が可能であることです。オレオレ認証局を構築することで、自社のサーバーやクライアントの認証を管理することができます。また、OpenSSLはオープンソースソフトウェアであるため、無料で使用することができます。
オレオレ認証局を構築するには、まず秘密鍵を生成する必要があります。その後、自署証明書を作成し、署名する必要があります。最後に、証明書を検証する必要があります。これらの手順を実行すると、オレオレ認証局を構築できます。
まとめ
オレオレ認証局を構築することで、自社のサーバーやクライアントの認証を管理することができます。OpenSSLを使用してオレオレ認証局を構築するメリットは、コストが低いことと、柔軟な設定が可能であることです。オレオレ認証局を構築するには、秘密鍵を生成し、自署証明書を作成し、署名し、証明書を検証する必要があります。
よくある質問
オレオレ認証局を構築するには、どのような知識が必要ですか?
オレオレ認証局を構築するには、OpenSSL の基本的な知識が必要です。具体的には、証明書 の作成方法、秘密鍵 の生成方法、証明書署名要求 の作成方法などを理解する必要があります。また、X.509 証明書のフォーマットや、ASN.1 の基本的な構造についても理解する必要があります。さらに、OpenSSL のコマンドラインツールの使い方や、設定ファイル の書き方についても知識が必要です。
オレオレ認証局で作成した証明書は、一般のブラウザで認識されますか?
オレオレ認証局で作成した証明書は、一般のブラウザで認識されません。なぜなら、ルート証明書 がブラウザにインストールされていないからです。ブラウザは、信頼できるルート証明書 のリストを保持しており、リストに含まれないルート証明書は認識されません。したがって、オレオレ認証局で作成した証明書を使用するには、ブラウザにルート証明書 をインストールする必要があります。
オレオレ認証局で作成した証明書は、どのような用途に使用できますか?
オレオレ認証局で作成した証明書は、テスト用途 や 開発用途 に使用できます。たとえば、Webサーバー のSSL/TLS設定をテストする場合や、アプリケーション の開発時にSSL/TLS通信をテストする場合などに使用できます。また、社内ネットワーク でのみ使用する場合など、限定された範囲 で使用する場合にも使用できます。
オレオレ認証局で作成した証明書の有効期限は、どのように設定できますか?
オレオレ認証局で作成した証明書の有効期限は、OpenSSL のコマンドラインツールを使用して設定できます。具体的には、x509 コマンドの -days オプションを使用して、証明書の有効期限を設定できます。たとえば、証明書の有効期限を1年間に設定する場合、-days 365 オプションを指定します。
コメントを残す
コメントを投稿するにはログインしてください。
関連ブログ記事